Aktuelle Entwicklungen in der Cyberregulatorik wie NIS-2 oder DORA legen immer stärkeren Fokus auf ein strukturiertes und kontinuierliches Drittparteienrisikomanagement. Betroffene Unternehmen sind gefordert, umfangreiche Informationen von ihren Lieferanten und IT-Dienstleistern einzuholen, Sicherheitsanforderungen vertraglich zu verankern sowie Risiken zu bewerten und kontinuierlich nachzuverfolgen. Die Durchführung jener Tätigkeiten muss im Falle von Audits oder behördlichen Überprüfungen jederzeit revisionssicher nachweisbar sein.
Der „IRON-Loop by Contracts“ unterstützt Sie dabei, sowohl regulatorische Anforderungen als auch interne Compliance-Vorgaben verlässlich einzuhalten. Im Webinar
In vier Schritten zu einem starken IT-Lieferanten- und Vertragslebenszyklus:
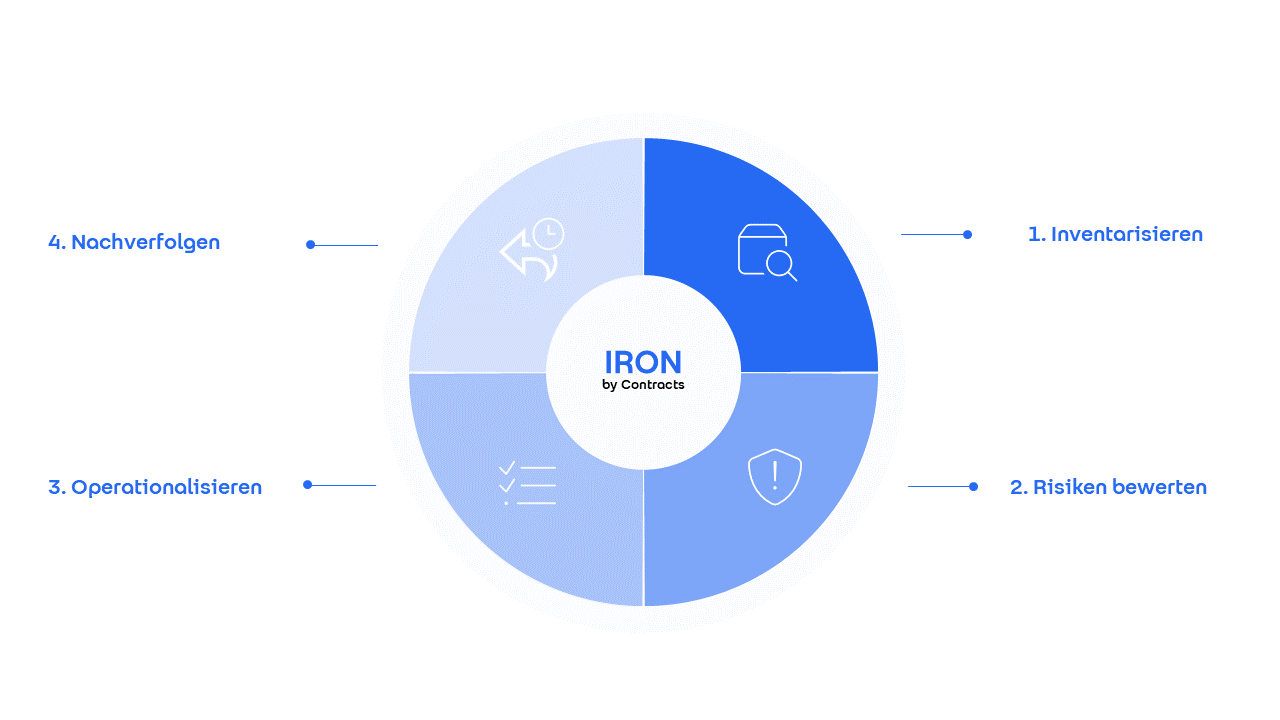
1. Inventarisieren
Schaffen Sie eine fundierte Datengrundlage, indem Sie alle relevanten Lieferanten und IT-Dienstleister erfassen und klassifizieren. Ein digitales Lieferanten- und Vertragsarchiv bündelt sämtliche Informationen – von Verträgen und Unterlagen über Bewertungen bis hin zur Kommunikation – alles an einem Ort und miteinander verknüpft.
Features:
- Einfache Migration bestehender Daten (auch aus unterschiedlichen Quellen)
- KI-gestützte Extraktion relevanter Metadaten z. B. Vertragspartner, Fristen, Summen sowie spezifische Vertragsinhalte
- Schnittstellen zu Drittsystemen wie SAP und externen Unternehmensdatenbanken (Wirtschaftsauskunfteien) für Unternehmensstammdaten und Bonitätsinformationen
Smartes Archiv: Kategorien zur Strukturierung der Daten, rollenbasiertes Berechtigungskonzept, xTags für eine einfache abteilungsübergreifende Zusammenarbeit
2. Risiken bewerten
Identifizieren und bewerten Sie potenzielle Risiken im Rahmen einer risikobasierten Due Diligence und einer strukturierten Sicherheitsprüfung. Zur Analyse des Sicherheitsniveaus Ihrer IT-Services und Dienstleister eignen sich etablierte Standards, vorhandene Zertifizierungen und deren technische Architektur. So schaffen Sie Transparenz über potenzielle Risiken und Lücken und ermitteln notwendigen Handlungsbedarf.
Features:
- Digitale Vorlagen für Risikobewertungen und Exit-Strategien
- KI-gestützte Vertragsprüfung, Chat mit Verträgen, KI-Zusammenfassungen und Klassifizierungen
Auswertungen und individuelle Dashboards
3. Operationalisieren
Schließen Sie Informationslücken durch die gezielte Einholung fehlender Unterlagen und Angaben von Ihren Dienstleistern. Verankern Sie Sicherheitsanforderungen sowie Mitwirkungs- und Meldepflichten in den Verträgen. Dazu zählen beispielsweise das Incident Reporting und die Unterstützung bei Sicherheitsvorfällen. Etablieren Sie zudem Audit-, Nachweis- und Kontrollmechanismen, die eine fortlaufende Compliance sicherstellen.
Features:
- Digitale Lieferantenfragebögen zur sicheren Informationseinholung
- Externer Bereich zum medienbruchfreien Austausch sensibler Informationen mit Drittdienstleistern
- Templates und Klauselbibliotheken für die Erstellung von Ergänzungsvereinbarungen
Digitale Workflows für Prüf-, Genehmigungs- und Zeichnungsprozesse
4. Nachverfolgen
Behalten Sie Lieferantenrisiken kontinuierlich im Blick und überprüfen Sie deren Entwicklung regelmäßig. Steuern Sie kritische Dienstleister aktiv, etwa durch vertiefte Prüfungen, Audits sowie definierte Eskalations- und Steuerungsprozesse. Ergänzende Resilienzmaßnahmen wie Exit-Strategien oder Dual Sourcing helfen Ihnen, mögliche Ausfälle abzufedern und die Handlungsfähigkeit Ihres Unternehmens zu sichern.
Features:
- Digitale Workflows für wiederkehrende Prüfungen
- Reminder und Fristenmanagement inkl. Eskalationsmanagement, nicht nur für vertragliche Fristen, sondern auch z. B. für die Gültigkeit von Nachweisen
Sie möchten mehr erfahren, wie Fabasoft Contracts Sie bei einem strukturierten Third-Party Risk Management unterstützt? In unserem Webinar mit der KPMG beleuchten wir die Zusammenhänge im Detail und zeigen, worauf Unternehmen in der Praxis achten sollten.